Para registrar a un huésped no necesitas una copia de su DNI. La Agencia Española de Protección de Datos (AEPD) lo dice sin rodeos: pedirla incumple el RGPD. Basta con que la persona te dé los datos que la ley exige.
El check-in de Regi funciona así. El huésped escribe sus datos y firma desde su móvil. No hay ningún paso para fotografiar o subir el documento.
Esta versión del artículo corrige la anterior, que decía que el huésped subía su documento y que Regi archivaba esos documentos. El producto nunca ha hecho eso. Era un error del texto, y aquí está el flujo real.
La AEPD lo dice claro: no pidas una copia del DNI
La Agencia publicó una nota sobre este asunto el 17 de junio de 2025. Su conclusión es corta: pedir una copia del DNI o del pasaporte para cumplir el Real Decreto 933/2021 vulnera el principio de minimización de datos. Minimizar quiere decir recoger solo lo que hace falta y nada más.
La Agencia da cuatro razones, y las cuatro son fáciles de entender:
- El documento lleva más datos de los que pide la norma. También la foto, la fecha de caducidad, el número CAN y el nombre de los padres. Nada de eso va en el parte.
- Guardar la copia crea un riesgo que no hacía falta correr. Si esa imagen se filtra, sirve para suplantar a esa persona.
- El documento por sí solo no trae todos los datos del parte. Te faltarían campos igual, así que la copia no te ahorra el formulario.
- Una copia no prueba quién la envía. Recibir la foto de un pasaporte no demuestra que te la mande su titular.
Ese último punto es el que suele sorprender. Mucha gente pide la copia pensando que así se protege. La Agencia sostiene lo contrario: para la finalidad de la norma, que es de seguridad, una imagen enviada por internet no verifica nada con certeza.
Qué vale entonces para identificar al huésped
La AEPD considera que puede bastar con un formulario que recoja solo los datos exigidos por el real decreto. Ese formulario se puede rellenar en el alojamiento o por internet.
Después queda comprobar que los datos son ciertos. La Agencia describe dos situaciones:
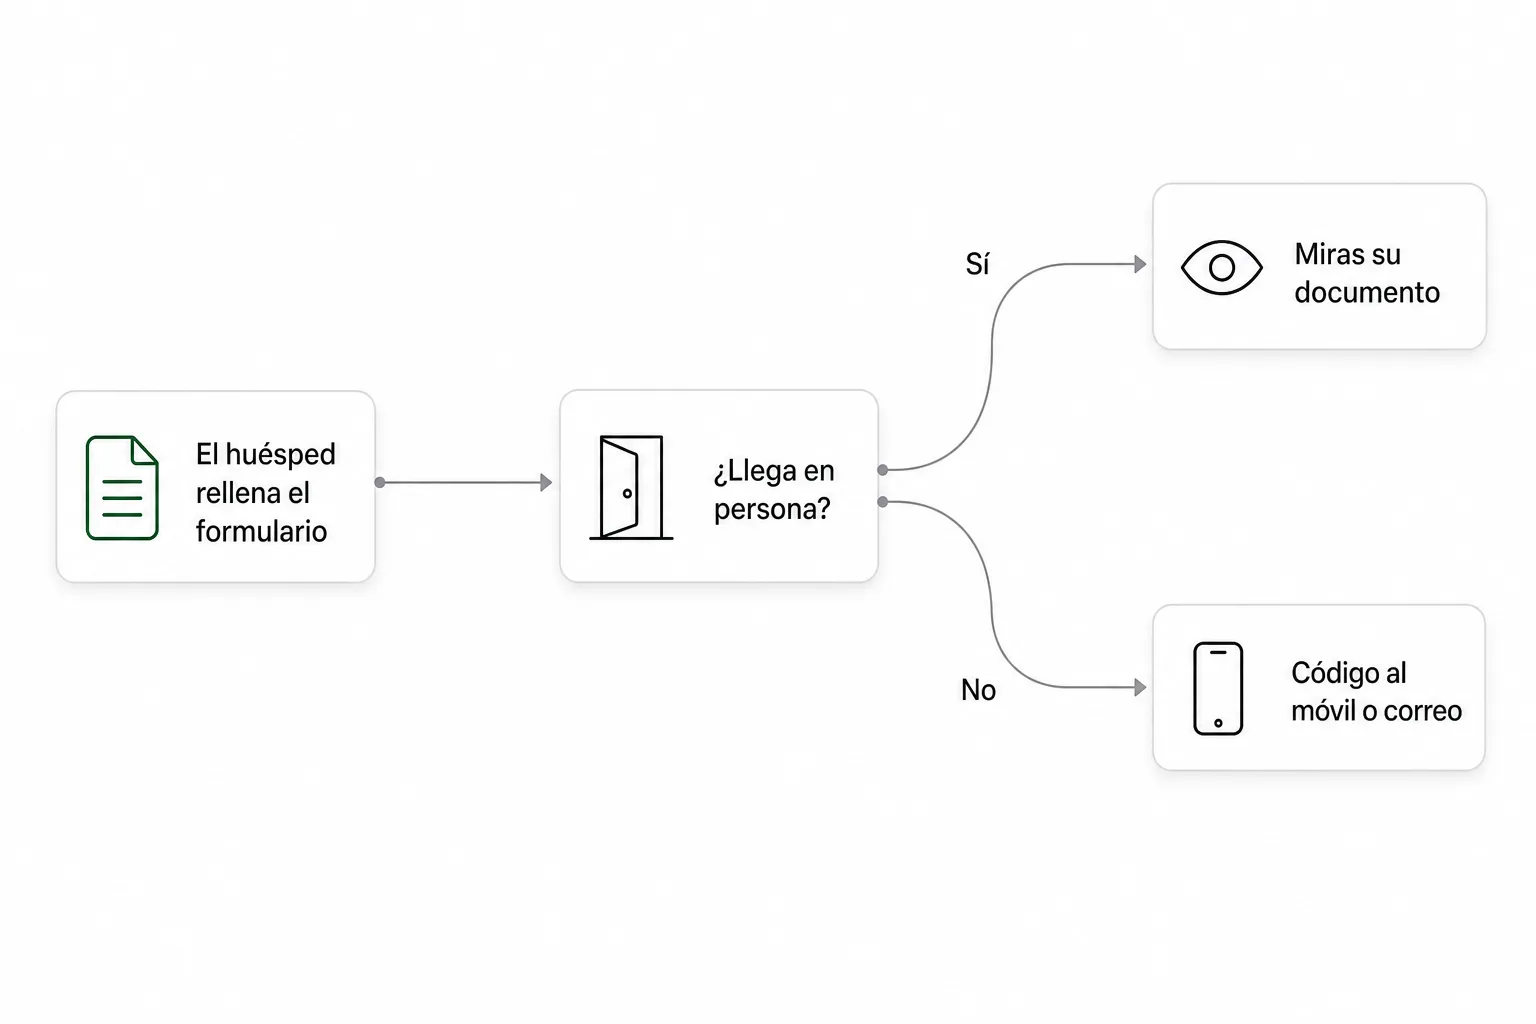
- Si el huésped llega en persona, puede bastar con mirar su documento y comprobar que coincide con lo que ha escrito. Mirar, no fotocopiar.
- Si el check-in es a distancia, cita el certificado digital, contrastar los datos con el medio de pago usado, o enviar un código al teléfono o al correo del huésped.
Aquí conviene un aviso importante. Ninguna de esas vías es un puerto seguro que valga siempre. La propia Agencia dice que puede haber otros procedimientos válidos y que el responsable del tratamiento debe evaluar el suyo. El responsable eres tú, el titular del alojamiento.
Qué escribe el huésped en Regi, y qué no
El huésped abre un enlace de check-in que identifica el alojamiento y rellena un formulario desde su móvil. Escribe lo siguiente:
- El tipo de documento y su número, más el número de soporte cuando es DNI o NIE.
- Su nombre, sus apellidos, la fecha de nacimiento, el sexo y la nacionalidad.
- Su dirección: país, municipio, código postal y calle.
- Un teléfono o un correo electrónico.
- Su firma, en la pantalla.
Los menores de 14 años se saltan el paso del documento y el de la firma, que no les corresponden.
Lo que no hay en ese formulario es un botón para subir una foto, ni una cámara, ni una lectura automática del documento. No existe ese paso. A SES.Hospedajes viajan esos campos escritos, en un fichero de datos: ni el documento ni la firma salen de ahí.
El formulario está en siete idiomas (español, inglés, alemán, francés, neerlandés, checo y polaco), guarda el borrador paso a paso por si el huésped se interrumpe y termina con un justificante en PDF. La experiencia de llegada la desarrollamos en cómo hacer el check-in online más rápido.
Qué se guarda y durante cuánto tiempo
La firma es la única imagen del huésped que existe en el sistema. Se guarda en AWS, solo se consulta desde tu cuenta y aparece en el PDF del parte, que es para lo que la norma la pide.
Los datos del parte se borran solos. Hay una tarea que cada semana elimina los partes cuya fecha de salida tenga más de tres años, y con ellos los viajeros y las comunicaciones asociadas. Los borradores de check-in que nadie termina también se eliminan.
Tres años es el plazo del registro, no un “para siempre”. Guardar de menos te deja sin respaldo si te preguntan por una estancia pasada. Guardar de más tampoco es cumplir.
El plazo de tres años no aplica a todo el mundo
Hay una excepción que conviene conocer. El artículo 5.4 del real decreto exime del registro y de la conservación a quien ejerce el hospedaje de manera no profesional. Esa persona sigue teniendo que comunicar los datos, pero no a guardarlos tres años.
La excepción es más estrecha de lo que parece, y no es una etiqueta que uno se ponga solo. Lo explicamos con detalle en el libro de registro de viajeros y el parte de entrada. Si crees que estás en ese supuesto, confírmalo antes de decidir qué guardas.
Tú eres el responsable; Regi, tu encargado
Esta distinción parece burocrática y es la que ordena todo lo demás.
Tú eres el responsable del tratamiento. Decides para qué recoges los datos y con qué medios. La obligación de registrar y comunicar es tuya, no de tu proveedor.
Regi es un encargado del tratamiento. Trata esos datos siguiendo tus instrucciones y no puede darles otro uso. Esa relación se firma por escrito, en el acuerdo de encargado de tratamiento.
El Ministerio del Interior recibe los datos porque lo manda una ley. Sus ficheros son suyos y se rigen por sus propias normas, no por tu contrato con nosotros.
Un matiz que se confunde a menudo: que Regi comunique los partes en tu nombre es una representación ante la Administración, y es otra cosa distinta del contrato de encargo. Por eso el alta guiada pregunta primero cuál es tu caso, en lugar de dar por hecho que quieres delegar, y explica qué implica esa representación antes de que la aceptes.
Qué mirar en el contrato de cualquier proveedor
Da igual la herramienta que uses: el contrato de encargo debe decir estas cosas. Es una lista corta y se comprueba en un rato.
- Qué trata, para qué y durante cuánto tiempo.
- Qué datos y de qué personas.
- Que solo actúa siguiendo tus instrucciones.
- Que su personal está obligado a confidencialidad.
- Qué medidas de seguridad aplica.
- Qué otras empresas intervienen por debajo, y cómo te avisa si cambian.
- Cómo te ayuda si un huésped ejerce sus derechos o si hay una brecha.
- Qué pasa con los datos cuando dejas de ser cliente.
Frases sueltas sobre cifrado o sobre dónde están los servidores no sustituyen ese contrato.
Dónde está el riesgo de verdad
En la práctica, los problemas de privacidad en alojamientos turísticos casi nunca vienen del software. Vienen de tres hábitos:
- Recoger de más. Fotografiar el pasaporte entero “por si acaso” es justo lo que la AEPD desaconseja.
- Guardar donde no toca. Un cajón con fotocopias, una carpeta en el escritorio, un álbum del móvil que sincroniza con la nube personal.
- Mover documentos por canales abiertos. Reenviar el DNI de un huésped por WhatsApp a la empresa de limpieza o a un gestor. Ese archivo ya no está bajo tu control.
La analítica: consentimiento primero, y nunca con datos de huéspedes
Aquí conviene ser específico, porque “respetamos tu privacidad” no significa nada. Estas son las decisiones que hay tomadas:
- La analítica de la web espera al consentimiento. Regi usa PostHog, pero la captura no arranca por defecto: se activa cuando el visitante acepta.
- Los eventos anteriores al consentimiento se guardan en memoria. Si el visitante acepta, se envían. Si lo rechaza, se descartan. No hay recogida provisional que luego se legitime.
- Las cookies se eliminan antes de reenviar nada hacia PostHog o Sentry.
- Con tu consentimiento, la analítica se asocia a tu cuenta de anfitrión: id interno, email, nombre, estado de la suscripción y si has terminado el alta. Son tus datos, no los de tus huéspedes, y dejan de enviarse si retiras el consentimiento en las preferencias.
- Dos cosas salen del servidor sin esperar al consentimiento. Una es un único evento cuando se crea una cuenta, con el id interno y, si llegaste desde un email nuestro, los identificadores de ese enlace: ni nombre, ni email, ni teléfono, y hay un interruptor para desactivarlo. La otra son avisos sobre cómo avanza un check-in (cuántos viajeros, fechas, si se completó) que no llevan el nombre, el documento ni el contacto de nadie.
La frontera importante: los datos de tus huéspedes viven en el circuito del registro y no entran en la analítica en ningún caso. La analítica de producto es un circuito aparte y trata contigo, el anfitrión. No son el mismo sistema y no se cruzan.
Qué te toca hacer a ti
Elijas la herramienta que elijas, hay hábitos que dependen de ti:
- Deja de pedir copias del documento. Es el cambio con más efecto y el que pide la AEPD. Cómo comprobar el documento sin copiarlo, y qué hacer con las copias que ya tengas, está en escanear el DNI del huésped: qué dice la ley.
- No recojas campos que no estás obligado a recoger. Cada uno de más es información que custodiar sin razón.
- No reenvíes datos de huéspedes por aplicaciones de mensajería. Ni al equipo de limpieza, ni a un socio, ni a ti mismo.
- Informa al huésped cuando le pides los datos. Quién eres, para qué son, a quién se comunican y cuánto los guardas. Informar no es pedirle permiso: el parte es una obligación legal y no se consiente.
- Revisa quién tiene acceso si compartes el panel con un cogestor o una empresa de gestión.
Dónde termina Regi y dónde empiezas tú
Conviene decirlo con claridad: Regi no sustituye tus obligaciones de protección de datos. Sigues siendo el responsable en tu negocio, y eso implica cosas que ninguna herramienta hace por ti. Informar a tus huéspedes, tener tu documentación a punto, atender sus derechos y controlar a quién das acceso.
Lo que sí hace Regi es que la parte técnica deje de ser algo que improvisas. El resto depende de tu situación. Este artículo describe cómo funciona un producto y no es asesoramiento legal.
Preguntas frecuentes
¿Puedo pedirle al huésped una copia de su DNI o su pasaporte? Según la AEPD, no. Su nota de junio de 2025 dice que solicitar esa copia vulnera el principio de minimización y supone un tratamiento excesivo de datos. Lo que sí puedes es pedirle que rellene un formulario con los datos que exige la norma.
Entonces, ¿cómo compruebo que el huésped es quien dice ser? Si llega en persona, mirando su documento y comprobando que coincide con lo que ha escrito. Si el check-in es a distancia, la AEPD cita el certificado digital, el contraste con el medio de pago y los códigos enviados al móvil o al correo. Ninguna vía vale para todos los casos: te toca evaluar la tuya.
¿Guarda Regi alguna imagen de mi huésped? Solo su firma, porque el parte de entrada la necesita. No hay foto del documento, porque el formulario no la pide en ningún momento.
¿Cuánto tiempo hay que conservar los datos de los viajeros? Tres años desde el final del servicio, si llevas el registro informático que exige la norma. El artículo 5.4 exime de ese registro a quien hace hospedaje de manera no profesional, aunque sigue teniendo que comunicar. Confirma cuál es tu caso antes de decidir.
¿La analítica de Regi usa datos de mis huéspedes? No. Los datos de los viajeros viven en el circuito del registro y no entran en la analítica. Lo que sí trata son tus datos de anfitrión, y solo si aceptas.
Detalles y fuentes
El texto exacto de la AEPD. La nota, fechada el 17 de junio de 2025, dice: «Solicitar una copia del Documento Nacional de Identidad o del Pasaporte vulnera el principio de minimización de datos, establecido en el artículo 5.1.c) del RGPD, y supone un tratamiento excesivo de datos». Sobre la verificación añade: «el envío de una copia del documento no permite verificar con certeza la identidad de la persona y, por tanto, carece de la idoneidad suficiente para cumplir con la finalidad de la norma».
El formulario como alternativa. La misma nota considera «que podría ser suficiente con que las personas faciliten o completen un formulario que recoja exclusivamente los datos exigidos» en los apartados A.3, A.4, B.3 y B.4 del anexo I del real decreto, en línea o presencialmente.
La reserva final. La AEPD «no descarta que puedan existir otros procedimientos válidos», y precisa que su compatibilidad con el RGPD «deberá ser evaluada, en todo caso, por el responsable del tratamiento».
Los tres años y su excepción. El artículo 5.3 del RD 933/2021 fija que «los datos del registro informático deberán conservarse durante un plazo de tres años a contar desde la finalización del servicio». El artículo 5.4 exceptúa «de las obligaciones de registro documental y conservación de datos previstos en este artículo» a quien desarrolla actividades de hospedaje de manera no profesional, que «solo estarán sujetos a las obligaciones de comunicación».
Fuentes:
- AEPD, nota sobre la solicitud de copias de documentos de identidad en hospedajes (17 de junio de 2025)
- AEPD, nota de prensa sobre esa misma nota
- BOE, Real Decreto 933/2021 (texto consolidado)
- EUR-Lex, Reglamento (UE) 2016/679 (RGPD)
- AEPD, contenido del contrato de encargo de tratamiento
- Regi, acuerdo de encargado de tratamiento y política de privacidad